Verificar o domínio de envio (SPF, DKIM e DMARC)
Entenda os registros de DNS que provam que os e-mails da loja são seus, onde conseguir cada um e como ler a verificação de domínio do Vipter.
Gmail, Outlook e os outros provedores de caixa de entrada conferem se quem envia um e-mail tem permissão para usar aquele domínio. Essa prova fica em registros no DNS do seu domínio. O domínio do remetente precisa estar verificado no provedor (SPF e DKIM; DMARC recomendado). Sem isso, Gmail e Outlook costumam recusar ou mandar para o spam.
Antes de começar
- Um provedor de e-mail conectado no Vipter. Veja como funciona o e-mail transacional.
- Acesso ao painel de DNS do seu domínio, que costuma ficar no registro do domínio (como o Registro.br) ou num serviço como a Cloudflare.
Os três registros
| Registro | O que prova | De onde vem |
|---|---|---|
| SPF | Quais servidores podem enviar e-mails pelo domínio. É um registro TXT que começa com v=spf1. | O provedor de e-mail informa o que incluir. Alguns publicam o SPF num subdomínio próprio, e você só cria o registro que eles mostram. |
| DKIM | Que o e-mail foi assinado pelo seu domínio e não foi alterado no caminho. É um TXT ou CNAME com uma chave, num nome como seletor._domainkey.seudominio.com.br. | Gerado pelo provedor de e-mail quando você cadastra o domínio nele. |
| DMARC | O que a caixa de entrada deve fazer com um e-mail que falha no SPF e no DKIM, e para onde mandar relatórios. É um TXT em _dmarc.seudominio.com.br que começa com v=DMARC1. | Você cria. Um bom começo é v=DMARC1; p=none;, que só observa sem bloquear nada. |
Os valores exatos de SPF e DKIM saem sempre do seu provedor de e-mail, na tela em que você cadastra o domínio. Copie de lá, sem montar à mão. Os caminhos de cada um estão nas páginas do SendGrid, do Postmark, do Mailgun, do Resend e do SMTP.
Passo 1: cadastrar o domínio no provedor
- No seu provedor de e-mail, cadastre o domínio do E-mail do remetente.
- Anote os registros que ele mostrar: nome, tipo e valor de cada um.
Passo 2: criar os registros no DNS
- No painel de DNS do domínio, crie cada registro do passo 1 exatamente como o provedor mostrou.
- Crie também o registro DMARC, se o domínio ainda não tiver um.
- Volte ao provedor de e-mail e peça a verificação. A propagação costuma levar minutos, mas pode chegar a 48 horas.
Passo 3: verificar no Vipter
- Abra a página do provedor em GeralIntegraçõesE-mail.
- No card do domínio, clique em Verificar domínio. A verificação também roda sozinha sempre que você salva o provedor.
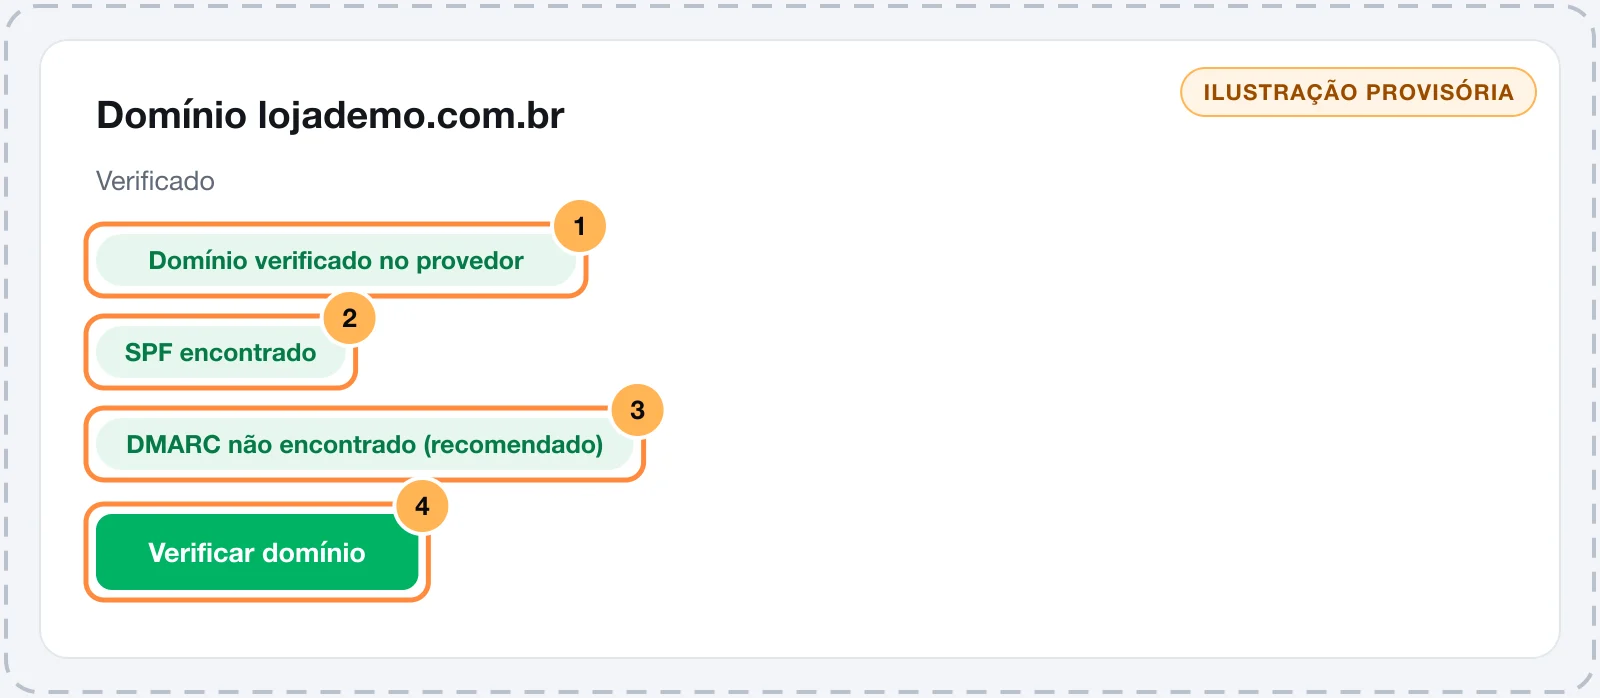
O card mostra três linhas e o resultado no canto:
- O provedor. O Vipter pergunta ao provedor se o domínio está verificado:
- SendGrid: consulta a autenticação de domínio, se a API key tiver acesso de leitura a Sender Authentication.
- Mailgun: consulta o domínio de envio configurado e confere se o remetente é desse domínio.
- Resend: consulta a lista de domínios, se a API key for de Full access.
- Postmark e SMTP: não informam por essa via, e a linha mostra O provedor não informa a verificação por esta chave.
- SPF. Procura um TXT com
v=spf1no domínio do remetente. Se o remetente for de um subdomínio, comomail.seudominio.com.br, o Vipter também procura nos domínios acima dele. - DMARC. Procura um TXT com
v=DMARC1em_dmarc.do domínio do remetente, subindo da mesma forma.
O Vipter não confere o DKIM, porque o nome do registro depende de um seletor que só o provedor conhece. Quem confirma o DKIM é a verificação do provedor.
O resultado no canto do card:
| Resultado | Quando aparece |
|---|---|
| Verificado | O provedor informa o domínio como verificado. |
| Não verificado | O provedor informa que o domínio não está verificado ou não está cadastrado. |
| Parcial | O provedor não informa, mas o Vipter achou SPF ou DMARC no DNS. É o resultado comum com Postmark e SMTP. |
| Desconhecido | O provedor não informa e o Vipter não achou SPF nem DMARC. |
Problemas comuns
-
SPF não encontrado
Alguns provedores, como SendGrid, Postmark e Resend, publicam o SPF num subdomínio de retorno, e não no domínio do remetente. Nesse caso a linha fica assim mesmo com tudo certo: o que vale é o provedor mostrar o domínio como verificado. Se o provedor pede um SPF no próprio domínio, crie o registro.
-
Dois registros SPF no mesmo domínio
Um domínio só pode ter um TXT com
v=spf1. Com dois, os dois deixam de valer. Junte osinclude:num único registro. -
DMARC não encontrado (recomendado)
Crie o TXT em
_dmarc.seudominio.com.brcomv=DMARC1; p=none;e clique em Verificar domínio de novo. -
Não foi possível consultar o SPF
A consulta ao DNS falhou naquele momento. Tente Verificar domínio de novo em alguns minutos.
-
domínio não cadastrado
O domínio do remetente não está cadastrado no provedor. Cadastre no passo 1, ou troque o E-mail do remetente por um endereço de um domínio já verificado.
-
o remetente não é do domínio de envio configurado
No Mailgun, use um remetente do próprio domínio de envio. Veja conectar o Mailgun.
-
O card mostra verificado, mas os e-mails caem no spam
Confira se o DMARC existe e se o conteúdo dos textos não parece propaganda. Enviar para endereços que não existem também prejudica o domínio: cadastre o webhook de status de entrega para o Vipter bloquear esses endereços.
O que fazer a seguir
- Envie um e-mail de teste pela página do provedor e confira se ele chega fora do spam.
- Revise quais e-mails saem e os textos de cada um em GeralConfiguraçõesE-mails.
Conectar por SMTP
Envie os e-mails da loja por qualquer servidor SMTP, como Amazon SES, Brevo, Zoho Mail ou Google Workspace, usando o seu domínio.
Receber eventos no seu sistema (webhooks)
Receba no seu servidor um aviso assinado a cada venda, reembolso, assinatura ou cliente novo, com novas tentativas automáticas e histórico de entregas.